Trust钱包恢复时信息安全怎么保障?这几层防护机制讲清楚
用过Trust钱包的人都清楚,恢复那一步最揪心——12个助记词打错一个,资产就没了。更关键的是Trust钱包如何确保恢复过程的信息安全?,恢复过程中密钥信息到底安不安全?我做了几年钱包安全方向的测试,Trust钱包恢复环节的核心设计就一句话:所有敏感数据锁死在设备本地,不经过任何第三方服务器。
助记词和私钥在设备上生成后,会直接用AES-256加密写入本地文件系统。拿到你的手机但没有解锁密码,就读不出明文密钥。恢复流程不要求把助记词上传到云端做验证,全部校验在终端完成,网络上不产生任何携带私钥的流量。
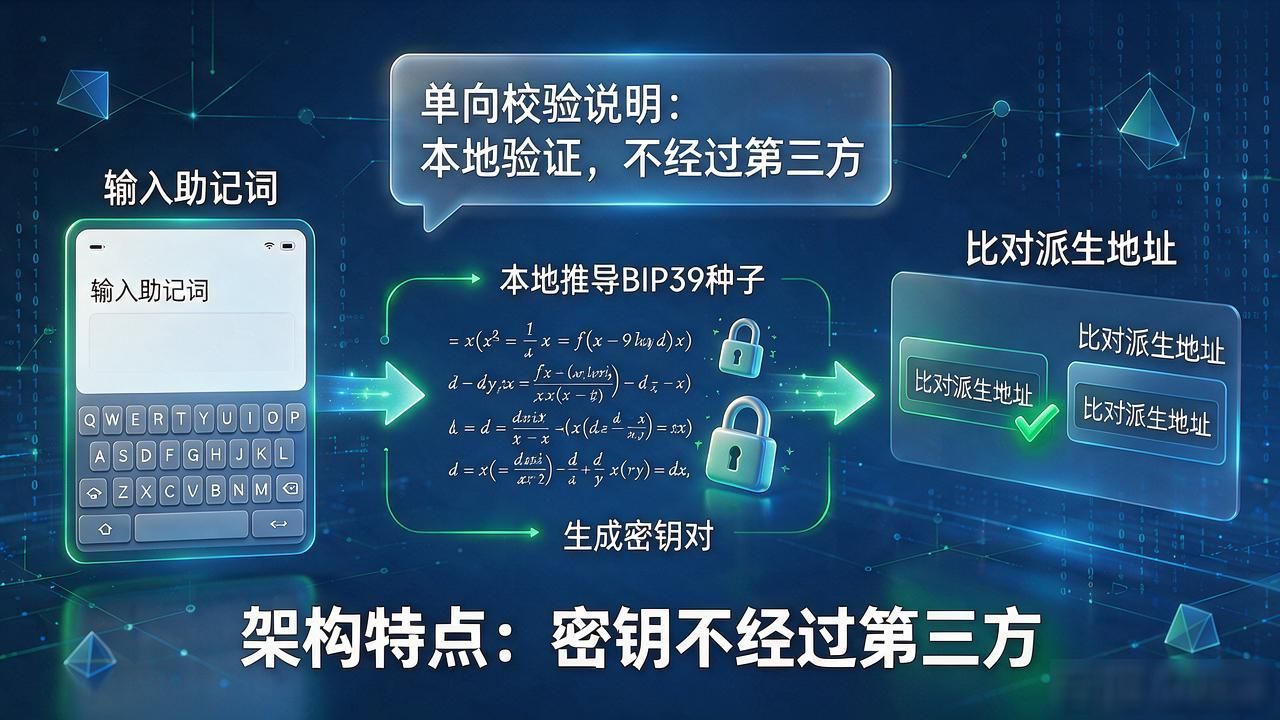
输入助记词后,钱包在本地推导BIP39种子、生成密钥对,再比对派生地址。这个过程是单向校验——你只需要确认能不能用,不需要向外界证明资产归属。Trust钱包没做"服务器端验证助记词"这一步,架构上就杜绝了密钥经手第三方的可能。
还有一层容易被忽略的保护:Trust钱包是去中心化架构,恢复操作不依赖任何中心化节点。不存在"把助记词发给客服帮你恢复"的环节。输入错误时本地直接提示失败,错误信息不回传到任何远程日志Trust钱包恢复时信息安全怎么保障?这几层防护机制讲清楚,跟中心化交易所的申诉模式完全不同。
恢复时信息安全吗?取决于你是否只在自己的设备上操作、助记词是否完整离线备份。你平时把助记词存在哪儿?写在纸上还是记在备忘录里?


